Space Engine – platforma serwerowa ekosystemu Space Intelligence
Serwery Space Engine
Platforma Space w trzech modelach wdrożenia: od chmury współdzielonej po instalację w Twoim centrum danych. Ty decydujesz, gdzie działają serwery, kto je utrzymuje i gdzie zostają dane.
Serwery Space Engine to zaplecze całego systemu Space: odbierają zdarzenia z zamków, terminali, domofonów, wind i czujników, wykonują polecenia i udostępniają je Twoim aplikacjom przez API. Ta sama platforma Space Engine działa w każdym z trzech modeli, więc wybór modelu to decyzja o infrastrukturze i odpowiedzialności, a nie o funkcjach.
Trzy modele wdrożenia
Space Engine Cloud
SaaS · multi-tenant · bare metal
Chmura współdzielona (SaaS) na serwerach bare metal Space. Logiczna izolacja klientów, zero własnej infrastruktury, najszybszy start.
Space Engine Private Cloud
IaaS · single-tenant · Proxmox VE
Chmura prywatna na infrastrukturze Space: dedykowane maszyny wirtualne Proxmox VE tylko dla Ciebie, zarządzane przez Space. Izolacja serwera dedykowanego z wygodą chmury.
Space Engine Self-Hosted
To samo oprogramowanie w Twoim obiekcie lub centrum danych, w dwóch wariantach dostarczenia.
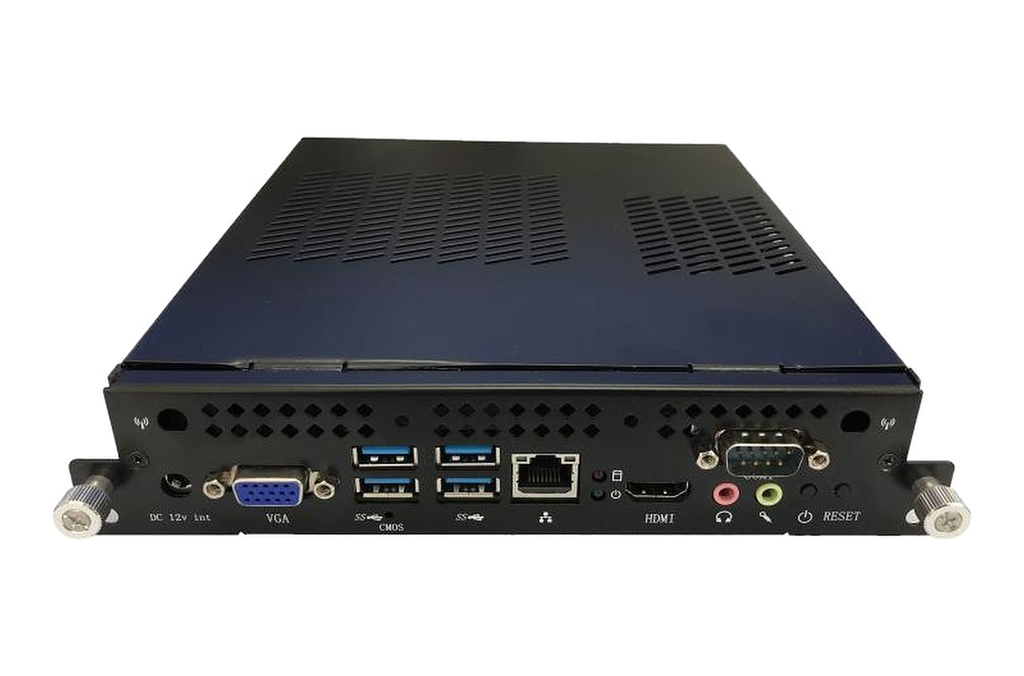
Space Engine Edge
Self-Hosted · appliance · plug-and-play
Appliance: gotowy moduł serwerowy, którego sprzęt dobieramy i wstępnie konfigurujemy. Podłączasz go w obiekcie i działa; dane zostają na miejscu, a w razie potrzeby system działa bez internetu.
Space Engine On-Premise
Self-Hosted · BYOI · Kubernetes · Docker · bare metal
Wdrożenie zarządzane przez klienta (BYOI) na infrastrukturze, którą masz lub zapewniasz: Kubernetes, Docker lub bare metal, zalecany Linux. Infrastruktura musi spełniać minimalne wymagania; wdrożenie dostosowujemy do środowiska.
Porównanie modeli
| Parametr | Space Engine Cloud | Space Engine Private Cloud | Space Engine Self-Hosted | |
|---|---|---|---|---|
| Space Engine Edge | Space Engine On-Premise | |||
| Gdzie działa | serwery bare metal w lokalizacjach Space | infrastruktura Space (Proxmox VE) | w obiekcie klienta | infrastruktura i sprzęt klienta |
| Izolacja | logiczna (multi-tenant) | dedykowane maszyny wirtualne (single-tenant) | fizyczna, izolowana sieć, opcja air-gap | pełna, w sieci klienta, opcja air-gap |
| Kto utrzymuje | Space | Space | klient, ze wsparciem Space | dział IT klienta, ze wsparciem wdrożeniowym Space |
| Środowisko | zarządza Space | maszyny wirtualne Proxmox VE | serwer Intel, konfiguracja bazowa i5-6400 / 16 GB | Kubernetes, Docker lub bare metal; zalecany Linux |
| Skalowanie | po stronie Space | większe zasoby maszyn wirtualnych | rozbudowa konfiguracji lub klaster Kubernetes | od jednego serwera do klastra |
| Typowy klient | hotele, biura, obiekty bez własnego IT | organizacje, które potrzebują izolacji bez własnych serwerów | obiekty wymagające izolowanej infrastruktury: administracja, szpitale, infrastruktura krytyczna | duże organizacje z własnym IT i centrum danych |
Dla CTO, architektów IT, CISO i integratorów
Jedna platforma, trzy modele, pełna kontrola
Rzadko spotykane połączenie: ta sama platforma i to samo API od chmury współdzielonej po instalację air-gapped w Twoim centrum danych. Dzięki temu Space Engine sprawdza się w hotelach, biurach i nieruchomościach komercyjnych, budynkach mieszkalnych i PRS, ochronie zdrowia, sektorze publicznym, infrastrukturze krytycznej i przemyśle, a kontrola nad infrastrukturą i procedurami bezpieczeństwa może zostać po Twojej stronie.
Suwerenność i lokalizacja danych
Ty wybierasz, gdzie działają serwery i gdzie są przechowywane dane: w chmurze Space, w chmurze prywatnej albo we własnym obiekcie. To ułatwia architekturę zgodną z wymogami RODO i NIS2.
Twoje zasady bezpieczeństwa
W modelach on-premise infrastruktura podlega Twoim procedurom: segmentacja sieci, opcja air-gap, własne zarządzanie tożsamością i kluczami tam, gdzie ma to zastosowanie, własna polityka kopii zapasowych i odtwarzania (DR), zarządzanie zmianą i wybrane przez Ciebie okna aktualizacji.
Uwierzytelnianie każdego elementu
Każde urządzenie łączy się z brokerem MQTT własnym identyfikatorem i kluczem, a każda aplikacja korzysta z API przez własne klucze i tokeny JWT. To dobra podstawa pod podejście zero trust. Historia zdarzeń i status poleceń tworzą ślad audytowy.
Bez vendor lock-in
To samo API we wszystkich modelach i migracja między nimi bez wymiany urządzeń: zmienia się adres serwera w centralach, a nie sprzęt w drzwiach. Nie musisz korzystać z publicznej chmury.
Jeden stos dla dostępu i budynku
Kontrola dostępu, zamki, domofony, windy, automatyka budynku i pomiar energii w jednej platformie, a w ekosystemie Space także ładowanie EV, magazyny energii i terminale płatnicze. Integracja niezależna od producenta urządzeń.
Lekka, skalowalna technologia
Mikroserwisy sterowane zdarzeniami, MQTT z ruchem ok. 30 MB miesięcznie na centralę, REST API i WebSocket. Wdrożenie w kontenerach (Docker, Kubernetes), na bare metal lub w chmurze prywatnej Proxmox VE, od jednego serwera do klastra.
Wykracza daleko poza typowe platformy smart i klasyczne systemy BMS
| Typowa platforma chmurowa smart | Klasyczny BMS | SPACE Engine | |
|---|---|---|---|
| Opcje wdrożenia | zwykle tylko chmura publiczna dostawcy | zwykle lokalnie, w architekturze producenta | trzy modele: Cloud (SaaS), Private Cloud i Self-Hosted (Edge lub On-Premise) |
| Lokalizacja danych | określa dostawca | w obiekcie | wybierasz: chmura Space, chmura prywatna lub Twój obiekt |
| Kontrola bezpieczeństwa po stronie klienta | ograniczona do ustawień konta | zależna od integratora i producenta | pełna w modelach on-premise: sieć, kopie, aktualizacje, audyt |
| Otwartość API | często ograniczone API lub integracje partnerskie | często zamknięte protokoły i licencjonowane interfejsy | udokumentowane REST API, WebSocket i webhooki, takie same w każdym modelu |
| Zakres integracji | głównie urządzenia smart home | głównie technika budynku (HVAC, oświetlenie) | dostęp, zamki, domofony, windy, automatyka i energia w jednym stosie |
| Skalowanie | w ramach planów dostawcy | rozbudowa sprzętu i licencji | od jednego serwera do klastra Kubernetes; zmiana modelu bez wymiany urządzeń |
Porównanie jakościowe z typowymi rozwiązaniami w danej kategorii; konkretne produkty mogą się różnić.
Architektura platformy
Ten sam stos działa w każdym modelu: na jednym serwerze, w maszynach wirtualnych albo w klastrze Kubernetes.
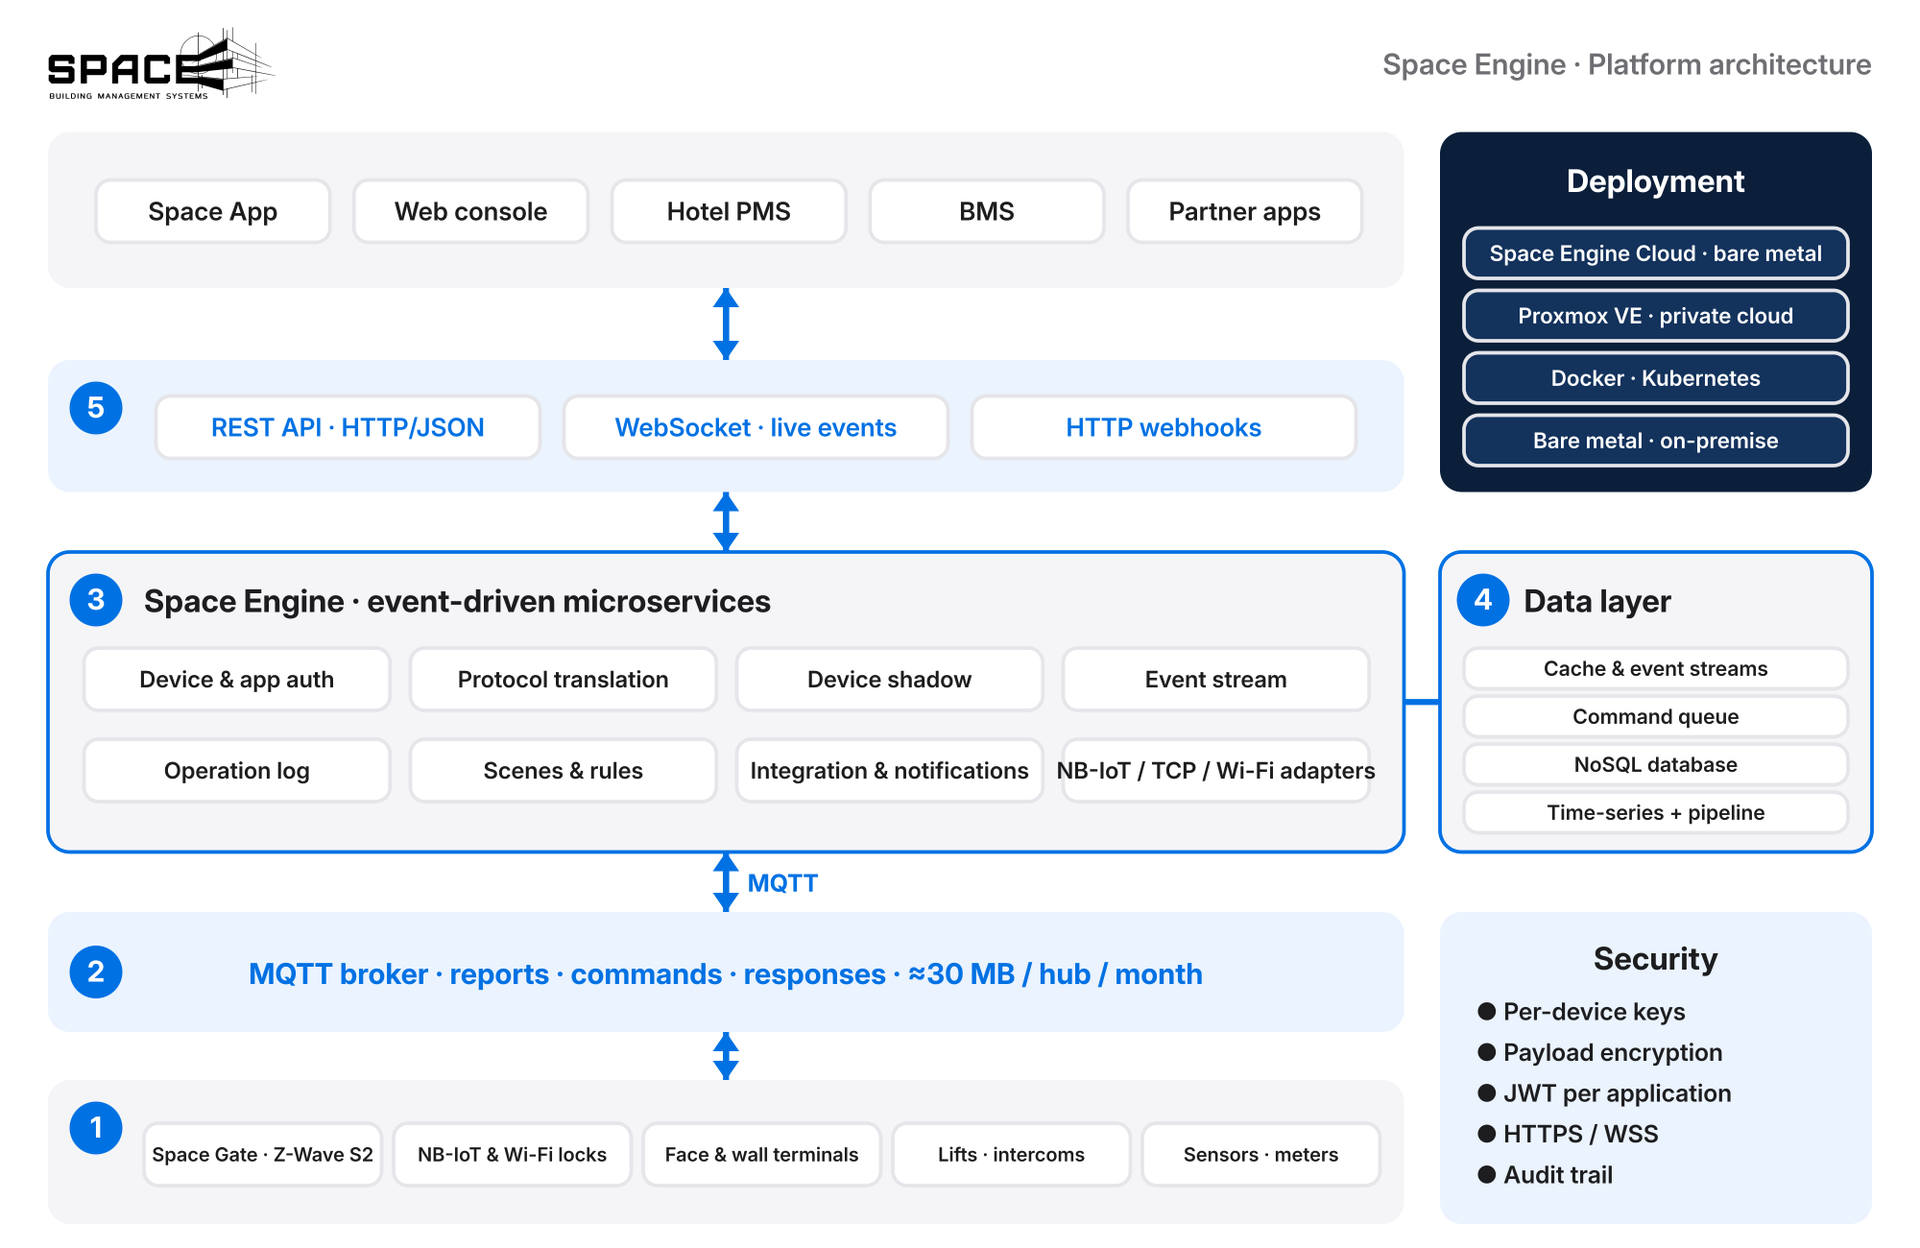
1. Urządzenia
Zamki, terminale ścienne i twarzy, domofony, sterowniki wind, czujniki, przełączniki i liczniki. Urządzenia Z-Wave łączą się przez centrale Space Gate (szyfrowanie S2, AES-128), a zamki NB-IoT i Wi-Fi oraz urządzenia TCP przez osobne usługi adapterów.
2. Broker MQTT
Centrale i urządzenia wymieniają z serwerem lekkie komunikaty MQTT w osobnych kanałach dla raportów, poleceń i odpowiedzi. Jedna centrala to ok. 30 MB miesięcznie, głównie heartbeat.
3. Mikroserwisy Space Engine
Usługa główna rejestruje i uwierzytelnia urządzenia i aplikacje, tłumaczy protokoły urządzeń, utrzymuje cyfrowy cień urządzeń (stan w pamięci podręcznej), strumień zdarzeń i dziennik operacji. Obok działają adaptery protokołów oraz usługa integracji i powiadomień (webhooki, e-mail, SMS, push, sceny czasowe i warunkowe).
4. Warstwa danych
Pamięć podręczna i strumienie zdarzeń, kolejka poleceń dla urządzeń uśpionych, baza NoSQL urządzeń i użytkowników oraz baza szeregów czasowych z potokiem danych.
5. API i aplikacje
REST API (HTTP/JSON) do poleceń i zapytań, WebSocket do zdarzeń na żywo, webhooki HTTP do systemów zewnętrznych. Dokumentacja API opisuje 273 metody i 120 typów zdarzeń. Korzystają z niego aplikacja Space, konsola www, systemy hotelowe (PMS), BMS i aplikacje partnerów.
Bezpieczeństwo
Urządzenia
Każde urządzenie uwierzytelnia się własnym kluczem, a treść komunikatów jest szyfrowana kluczem urządzenia, który nie jest przesyłany w sieci. Radio Z-Wave chroni S2 z AES-128.
Aplikacje i API
Dostęp do API wymaga tokenu JWT podpisanego kluczem aplikacji; każda aplikacja ma własne klucze. Platforma obsługuje szyfrowaną komunikację HTTPS i WSS.
Sieć i dane
W modelach on-premise platforma działa w Twojej sieci, także bez dostępu do internetu; ruch wychodzący możesz zablokować na firewallu. Klucze, uprawnienia i historia zdarzeń zostają w Twojej infrastrukturze.
Audyt i aktualizacje
Historia otwarć, nieudanych prób i status każdego polecenia tworzą ślad audytowy. Firmware urządzeń aktualizujemy zdalnie (OTA); w modelach on-premise terminy aktualizacji ustalasz Ty.
Najczęstsze pytania
Space Engine Cloud, gdy liczy się szybki start bez własnej infrastruktury. Space Engine Private Cloud, gdy potrzebujesz izolacji, ale nie chcesz utrzymywać serwerów. Space Engine Self-Hosted, gdy system ma działać u Ciebie: Edge to gotowe urządzenie, które dobieramy i konfigurujemy, a On-Premise to wdrożenie na infrastrukturze, którą masz lub zapewniasz. Pomożemy dobrać model do projektu.
Tak. Wszystkie modele korzystają z tej samej platformy, tego samego API i tych samych urządzeń. Przy migracji zmienia się adres serwera w centralach, a nie sprzęt w obiekcie.
W modelach on-premise (Space Engine Edge, Space Engine On-Premise) tak: cała platforma działa w sieci lokalnej obiektu. W Space Engine Cloud i Space Engine Private Cloud centrale łączą się z serwerem przez internet.
Niewielkiego. Komunikacja MQTT jest bardzo lekka: jedna centrala przesyła około 30 MB danych miesięcznie, głównie sygnały heartbeat urządzeń.
Przez REST API (HTTP/JSON), WebSocket i webhooki HTTP, takie same w każdym modelu. Dokumentację API (po angielsku) udostępniamy partnerom wdrożeniowym na zapytanie.
Dobierzmy model do Twojego projektu
Opowiedz nam o obiekcie i wymaganiach bezpieczeństwa, a zaproponujemy model wdrożenia, architekturę i konfigurację serwera.
Zadzwoń: +48 533 909 533